>_ MENU
Skaner01Kwalifikacja02Dla kogo03Ryzyka04Oferta05FAQ06Wiedza: poradniki CRA07Diagnoza CRA08Przygotowanie do zgodności09Stałe wsparcie10Umów bezpłatną konsultację

Rozporządzenie (UE) 2024/2847Cyber Resilience Act

CRA: Czy Twoja firma jest gotowa?

Od 11 września 2026 r. producenci zgłaszają aktywnie wykorzystywane podatności w swoich produktach. Od 11 grudnia 2027 r. produkt z elementami cyfrowymi musi spełniać wymagania CRA, żeby trafić do obrotu w UE. Sprawdzimy, czy CRA obejmuje Twój produkt, co trzeba zmienić i w jakiej kolejności.

Zgłaszanie z art. 14
obowiązuje od 11.09.2026
Pełne stosowanie
od 11.12.2027
Skaner CRA
bezpłatny, bez rejestracji
Usługi
stała cena za etap
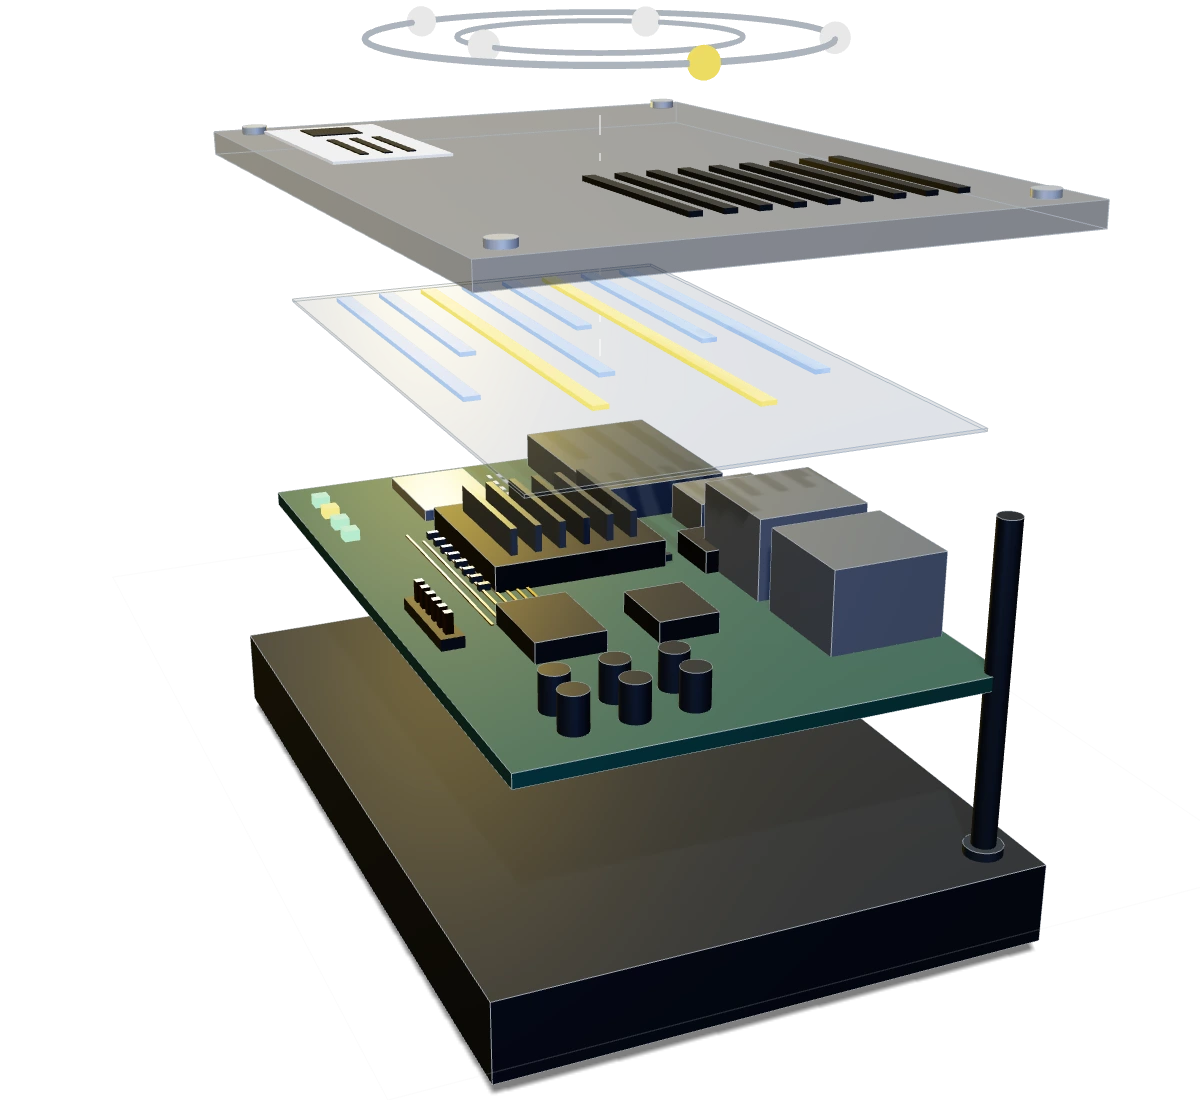
Przewiń: rozłóż urządzenie

Stół kontrolnyzałącznik I, art. 13 i 14

Co CRA sprawdza w Twoim urządzeniu

  1. 01/04

    Obudowa i tabliczka

    Oznakowanie CE, dane producenta i data końca okresu wsparcia. Za nimi stoją deklaracja zgodności UE i dokumentacja techniczna.

    art. 13art. 28art. 30art. 31
  2. 02/04

    Płyta, układy i interfejsy

    Ocena ryzyka wskazuje, które z 13 wymagań załącznika I dotyczą produktu: bezpieczna konfiguracja domyślna, kontrola dostępu, ochrona danych, ograniczenie powierzchni ataku.

    art. 13 ust. 2zał. I cz. I
  3. 03/04

    Firmware i komponenty

    Wykaz komponentów oprogramowania (SBOM), śledzenie podatności w zależnościach i należyta staranność wobec komponentów od dostawców.

    zał. I cz. II pkt 1art. 13 ust. 5
  4. 04/04

    Aktualizacje i łączność

    Bezpłatne aktualizacje zabezpieczeń przez okres wsparcia, co do zasady co najmniej 5 lat. Aktywnie wykorzystywaną podatność zgłaszasz w 24 i 72 godziny.

    zał. I cz. IIart. 14
  1. 10.12.2024Wejście w życie
  2. 11.06.2026Jednostki oceniające zgodność
  3. 11.09.2026Zgłaszanie podatności i incydentówobowiązuje
  4. 11.12.2027Pełne stosowanie CRAnastępny termin

01Czym jest CRA

Cyber Resilience Act w czterech punktach

  1. 01

    Czym jest CRA?

    Cyber Resilience Act to rozporządzenie (UE) 2024/2847, które wprowadza obowiązkowe wymagania cyberbezpieczeństwa dla produktów z elementami cyfrowymi.1

    Obejmuje m.in. projektowanie bezpiecznych urządzeń i oprogramowania, zarządzanie podatnościami, aktualizacje zabezpieczeń, dokumentację techniczną i ocenę zgodności.2

  2. 02

    Kogo dotyczy?

    CRA może dotyczyć tysięcy polskich przedsiębiorstw.3 Przede wszystkim producentów oprogramowania, elektroniki i urządzeń z elementami cyfrowymi, ale także importerów i dystrybutorów takich produktów.

  3. 03

    Co grozi za brak zgodności?

    Kary do 15 mln EUR lub 2,5% światowego obrotu firmy, zależnie od tego, która kwota jest wyższa. To górna granica, m.in. za niespełnienie zasadniczych wymagań.1

    Gdy produkt stwarza istotne ryzyko, organ nadzoru rynku może nakazać działania naprawcze, a potem ograniczyć sprzedaż lub nakazać wycofanie produktu.

  4. 04

    Przygotuj się już dzisiaj

    Ocena ryzyka, obsługa podatności, aktualizacje zabezpieczeń i dokumentacja techniczna to praca dla zespołu R&D, którą trzeba zaplanować obok bieżącego rozwoju produktu.

Zgłaszanie aktywnie wykorzystywanych podatności i poważnych incydentów już obowiązuje. Obowiązek z art. 14 dotyczy także produktów, które są już na rynku.1
24h

Na wczesne ostrzeżenie o aktywnie wykorzystywanej podatności lub poważnym incydencie.

art. 14
72h

Na zgłoszenie podatności lub incydentu od uzyskania o nich wiedzy.

art. 14
15mln EUR

Górna granica kary albo 2,5% światowego obrotu, zależnie od tego, która kwota jest wyższa.

art. 64
11.122027

Od tej daty stosuje się większość wymagań CRA.

art. 71
Sprawdź, czy CRA dotyczy Twojej firmyBezpłatnie i bez rejestracji.
Skaner · bezpłatny, bez rejestracji

Czy CRA dotyczy Twojej firmy i produktu?

Odpowiedz na kilka pytań o jeden produkt. Wynik pojawi się po ostatniej odpowiedzi. Odpowiedzi nie są nigdzie wysyłane.

Kwalifikacja produktu pod CRA

Sześć pytań, od których zależy, czy CRA obejmuje Twój produkt

To wyjaśnienia do pytań ze skanera. Pomożemy sklasyfikować produkt i ustalić Twoje obowiązki. Skaner daje wstępny wynik. W diagnozie sprawdzamy odpowiedź na każde pytanie na podstawie Twojego produktu i dokumentacji.

Pytanie 1 z 6

Kim jesteś wobec produktu?

Producent, importer, dystrybutor albo firma, która istotnie modyfikuje produkt. Twoje obowiązki zależą od roli, a nie tylko od tego, czy produkt podlega CRA. Importer lub dystrybutor, który sprzedaje produkt pod własną marką albo istotnie go zmienia, ma obowiązki producenta.

Pytanie 2 z 6

Czy produkt ma elementy cyfrowe?

Chodzi o wszystko, co zawiera oprogramowanie: urządzenia (np. router, kamera, inteligentny zegarek) i same programy (np. system operacyjny, aplikacja na komputer). Pojedyncze części, takie jak układ scalony czy biblioteka programistyczna, również podlegają CRA, jeśli sprzedaje się je osobno.

Pytanie 3 z 6

Czy produkt przesyła dane?

CRA dotyczy produktów, których przeznaczenie lub dające się przewidzieć użycie obejmuje bezpośrednie lub pośrednie połączenie danych z urządzeniem lub siecią. Sama elektronika nie wystarcza. Jeśli sygnał tylko uruchamia lub zasila funkcję i nie przenosi informacji zakodowanej cyfrowo, produkt pozostaje poza zakresem CRA.

Pytanie 4 z 6

Czy produkt jest udostępniany na rynku UE?

Chodzi o dostarczanie produktu w działalności handlowej, odpłatnie lub nieodpłatnie, na rynek któregokolwiek państwa UE.

Pytanie 5 z 6

Jak dostarczasz oprogramowanie?

Liczy się to, gdzie program faktycznie działa. Program, który użytkownik pobiera i instaluje na swoim urządzeniu, jest produktem objętym CRA. Usługa dostępna tylko przez stronę internetową, działająca u dostawcy, co do zasady nie jest objęta CRA. Wyjątek: usługa online niezbędna do działania urządzenia lub programu, np. serwer producenta, przez który aplikacja steruje kamerą. Wtedy ta część również podlega CRA.

Pytanie 6 z 6

Czy produkt podlega wyłączeniu?

CRA nie stosuje się m.in. do:

  • wyrobów medycznych i wyrobów do diagnostyki in vitro (rozporządzenia 2017/745 i 2017/746),
  • produktów objętych przepisami o homologacji pojazdów (rozporządzenie 2019/2144),
  • produktów lotniczych certyfikowanych według rozporządzenia 2018/1139,
  • wyposażenia morskiego (dyrektywa 2014/90/UE),
  • identycznych części zamiennych wytworzonych według tych samych specyfikacji,
  • produktów wyłącznie do celów obronności, bezpieczeństwa narodowego lub przetwarzania informacji niejawnych.

Nie wiesz, jak odpowiedzieć na któreś z tych pytań? Pomożemy z klasyfikacją.

Umów bezpłatną konsultację
Dla kogo jest nasza usługa

Producenci urządzeń z oprogramowaniem, które łączą się z siecią lub aplikacją

Najczęściej firmy zatrudniające od 50 do 500 osób, z własnym zespołem firmware albo zewnętrznym biurem projektowym.

Elektronika i IoT

  • Moduły elektroniczne
  • Bramki komunikacyjne
  • Czujniki
  • Urządzenia z Wi-Fi
  • Urządzenia Bluetooth
  • Produkty z komunikacją komórkową

Urządzenia elektryczne z komunikacją

  • Systemy zabezpieczeń
  • Sterowniki
  • Oświetlenie
  • Ładowarki
  • Falowniki
  • Urządzenia z aplikacją lub dostępem zdalnym

Firmy, których klienci już pytają o CRA

Najczęściej pytają

  • Koncerny przemysłowe
  • Producenci OEM
  • Partnerzy technologiczni
  • Duzi odbiorcy wymagający dokumentacji zgodności
  • Odbiorcy w innych państwach UE, do których eksportujesz

Jak pracujemy

  • Zakres, rezultat i cenę ustalamy przed rozpoczęciem pracy. Każdy etap kończy się konkretnym rezultatem: raportem, pakietem dokumentów albo stałym wsparciem.
  • Pracujemy na procesach i dokumentacji Twojego produktu. Nie na ogólnych szablonach.
  • Jasno mówimy, czego nie robimy. Nie certyfikujemy i nie oceniamy zgodności jak jednostka notyfikowana. Doradzamy i przygotowujemy.

Zobacz ofertę

Ryzyka

Co może się wydarzyć, jeśli Twój produkt nie spełni wymagań CRA?

Brak zgodności to nie tylko ryzyko kary, ale też wstrzymana sprzedaż, problemy z aktualizacjami i pytania klientów, na które trudno odpowiedzieć.

Nie możesz sprzedawać produktu

Nowa seria bramek IoT ma wejść do sprzedaży po 11 grudnia 2027 r., ale nie ma oceny ryzyka, dokumentacji technicznej ani oceny zgodności. Bez deklaracji zgodności UE i oznakowania CE produkt nie może legalnie trafić do obrotu.

Możliwe konsekwencje
  • Przesunięta premiera produktu
  • Wstrzymanie sprzedaży
  • Prace nadrabiane w pośpiechu
  • Opóźnienia w dostawach
  • Ryzyko utraty kontraktów

Aktualizacja staje się zagrożeniem

Atakujący przejmuje serwer aktualizacji albo klucz do podpisywania firmware. Złośliwa aktualizacja trafia do urządzeń klientów, a producent musi w ciągu 24 godzin od uzyskania o tym wiedzy wysłać wczesne ostrzeżenie o poważnym incydencie.

Możliwe konsekwencje
  • Przejęcie kontroli nad urządzeniami u klientów
  • Kosztowna reakcja na incydent
  • Pilne przygotowanie i dystrybucja poprawek
  • Reklamacje i utrata zaufania klientów
  • Zgłoszenia do CSIRT w krótkich terminach

Nie masz dowodów zgodności

Odbiorca OEM prosi o SBOM (wykaz komponentów oprogramowania), deklarowany okres wsparcia i procedurę obsługi podatności. Organ nadzoru rynku może zażądać dokumentacji technicznej. Firma nie potrafi szybko wykazać, że wdrożyła wymagane środki.

Możliwe konsekwencje
  • Trudności z wykazaniem zgodności
  • Wstrzymane zamówienia i przetargi
  • Dodatkowe koszty audytów i testów
  • Ryzyko decyzji organu nadzoru
  • Potencjalne kary administracyjne
Zgłoszenie z art. 14

Trzy kroki od chwili, gdy dowiadujesz się o problemie

Terminy liczą się od uzyskania wiedzy o aktywnie wykorzystywanej podatności lub poważnym incydencie.1

  1. 0 hDowiadujesz sięO aktywnie wykorzystywanej podatności albo poważnym incydencie w produkcie.
  2. 24 hWczesne ostrzeżeniePierwsza, krótka informacja o zdarzeniu.
  3. 72 hZgłoszenieOpis podatności lub incydentu i podjętych działań.
  4. 14 dni / miesiącSprawozdanie końcowePodatność: najpóźniej 14 dni po udostępnieniu środka naprawczego lub łagodzącego. Incydent: w ciągu miesiąca od zgłoszenia.

Nie każdy incydent w firmie trzeba zgłosić. Zgłasza się tylko aktywnie wykorzystywane podatności i poważne incydenty mające wpływ na bezpieczeństwo produktu z elementami cyfrowymi. Zgłoszenia składa się przez pojedynczą platformę sprawozdawczą ENISA; jeśli główna siedziba producenta jest w Polsce, trafiają do CSIRT NASK (CERT Polska).4

Lepiej przygotować produkt teraz, niż zatrzymywać jego sprzedaż później.

Sprawdź gotowość swojej firmy
Oferta

Trzy etapy, każdy z ceną i rezultatem

Zaczynasz od diagnozy. Kolejne etapy zamawiasz tylko wtedy, gdy są potrzebne.

Od tego zaczynasz
Etap A

Diagnoza CRA

5 000 zł

Sprawdzimy, czy CRA dotyczy Twojego produktu i firmy, a jeśli tak, to co musisz zrobić.

RezultatRaport z rolą Twojej firmy i jej obowiązkami, wstępną kategorią produktu, listą luk w zgodności według priorytetów i planem działań.
Zakres
  • Klasyfikacja produktu pod CRA: zakres, kategoria, wyłączenia
  • Analiza roli firmy wobec produktu
  • Obowiązki, które wynikają z CRA
  • Ocena istniejących procesów i dokumentacji
  • Wstępna analiza luk w zgodności
  • Najważniejsze ryzyka
  • Rekomendowane działania
Etap B · po diagnozie

Przygotowanie do zgodności CRA

15 000-30 000 zł

Przygotujemy dokumenty, procedury i procesy, których wymaga CRA, dopasowane do Twojego produktu.

RezultatKomplet dokumentów i procedur CRA dla Twojego produktu, gotowy do wdrożenia w zespole, oraz plan dalszych prac.
Zakres
  • Polityki cyberbezpieczeństwa
  • Procedury zarządzania podatnościami
  • Procedury obsługi incydentów i zgłoszeń
  • Proces bezpiecznego tworzenia oprogramowania (Secure SDLC)
  • Zasady wydawania aktualizacji zabezpieczeń
  • Zarządzanie komponentami i zależnościami
  • Rekomendacje techniczne dla urządzeń i oprogramowania
  • Wsparcie w przygotowaniu dokumentacji technicznej
  • Plan dalszych prac nad zgodnością produktu
  • Opcjonalnie: dostosowanie SZBI (systemu zarządzania bezpieczeństwem informacji) do procesów CRA, jeśli firma go ma lub planuje. CRA nie wymaga SZBI.

Cena w przedziale zależy od liczby produktów, kategorii produktu i stanu dokumentacji. Podajemy ją po diagnozie. Cena nie obejmuje certyfikacji, oceny zgodności przez jednostkę notyfikowaną ani oznakowania CE.

Etap C

Stałe wsparcie CRA

3 000 zł / miesiąc

Masz się do kogo zwrócić, gdy pojawi się nowa podatność, pytanie klienta albo zmiana w przepisach.

RezultatProcesy i dokumentacja CRA pozostają aktualne przez cały cykl życia produktu.
Zakres
  • Bieżące konsultacje
  • Aktualizacja dokumentacji
  • Pomoc przy nowych podatnościach, incydentach i zgłoszeniach
  • Rekomendacje dotyczące aktualizacji zabezpieczeń
  • Odpowiedzi i dokumenty dla Twoich klientów
  • Śledzenie zmian w przepisach i wytycznych
  • Okresowe przeglądy gotowości do CRA

Zakres pracy i czas reakcji określa umowa. Zgłoszenie wysyła producent i to on musi być gotowy, żeby zdążyć w 24 godziny.
Nie certyfikujemy, nie jesteśmy jednostką notyfikowaną ani upoważnionym przedstawicielem, nie podpisujemy deklaracji zgodności i nie gwarantujemy zgodności. Za zgodność produktu odpowiada producent.

FAQ

Najczęstsze pytania

Pytania spoza listy omówimy na bezpłatnej konsultacji, na przykładzie Twojego produktu.

Zadaj pytanie

Czy skaner zastępuje diagnozę?
Nie. Skaner daje wynik orientacyjny na podstawie kilku odpowiedzi. W diagnozie sprawdzamy produkt, rolę firmy, kategorię produktu i istniejącą dokumentację, a wynik dostajesz w raporcie z planem działań.
Czy CRA dotyczy produktów, które już sprzedajemy?
Obowiązek zgłaszania z art. 14 dotyczy także produktów wprowadzonych do obrotu przed 11 grudnia 2027 r. Czy produkty już sprzedawane muszą spełniać pozostałe wymagania, sprawdzamy w diagnozie.
Jesteśmy małą firmą. Czy kary nas nie dotyczą?
Dotyczą. CRA przewiduje jeden wyjątek: mikro- i małe firmy nie płacą kar za spóźnione wczesne ostrzeżenie (24 godziny), ale samo ostrzeżenie nadal muszą wysłać. Pozostałe obowiązki, w tym zgłoszenie w ciągu 72 godzin, dotyczą ich w pełni. Przy ustalaniu wysokości kary bierze się pod uwagę m.in. wielkość firmy.
Czy potrzebujemy jednostki notyfikowanej?
To zależy od kategorii produktu. W kategorii domyślnej producent może sam przeprowadzić ocenę zgodności. Ważne produkty klasy I wymagają udziału jednostki notyfikowanej, jeśli producent nie zastosuje w pełni norm zharmonizowanych, wspólnych specyfikacji lub certyfikacji. Klasa II i produkty krytyczne wymagają oceny z udziałem strony trzeciej albo certyfikacji.
Czy wydajecie certyfikat zgodności z CRA?
Nie. Nie jesteśmy jednostką notyfikowaną i nie wydajemy certyfikatów. Doradzamy i przygotowujemy firmę, a za zgodność produktu, deklarację zgodności UE i oznakowanie CE odpowiada producent.
Czym CRA różni się od NIS2?
CRA dotyczy produktów: tego, jak są projektowane, aktualizowane i wspierane. NIS2 dotyczy organizacji i usług, które świadczą. Jedna firma może podlegać obu regulacjom, ale wymagania są różne.
Od czego zależy cena przygotowania do zgodności?
Od liczby produktów, kategorii produktu w CRA oraz stanu dokumentacji i procesów. Dlatego dokładną cenę w przedziale z oferty podajemy po diagnozie.
Czy konsultacja jest płatna?
Nie. Na bezpłatnej konsultacji omawiamy produkt i wynik skanera, a potem proponujemy kolejny krok. Nie musisz od razu niczego zamawiać.
Jak wygląda współpraca

Cztery kroki od skanera do stałego wsparcia

  1. 01

    Sprawdzasz produkt

    Bezpłatny skaner bez rejestracji, a jeśli chcesz, bezpłatna konsultacja.

  2. 02

    Wykonujemy diagnozę

    Ustalamy obowiązki, kategorię produktu i luki w zgodności. Dostajesz raport z planem działań.

  3. 03

    Przygotowujemy firmę

    Procedury, dokumentacja, Secure SDLC i rekomendacje techniczne dopasowane do produktu.

  4. 04

    Wspieramy Cię na bieżąco

    Nowe podatności, zgłoszenia, pytania klientów i zmiany w przepisach.

Z bazy wiedzy

Poradniki CRA dla producentów

Konkretne odpowiedzi na pytania o terminy, zakres, dokumentację i zgłoszenia. Z odwołaniami do przepisów.

Wszystkie artykuły
Kontakt

Umów bezpłatną konsultację CRA

Opisz krótko produkt i to, czego potrzebujesz.

  1. Wysyłasz zapytanieTrafia bezpośrednio do osoby, która prowadzi konsultacje.
  2. Odpowiedź w ciągu 1 dnia roboczegoPropozycja terminu i kilka pytań o produkt.
  3. Bezpłatna konsultacjaOmawiamy produkt i proponujemy kolejny krok, zwykle diagnozę.

Wolisz e-mail? Napisz na cra@bersec.one

Formularz zapytania

Trzy pola i gotowe. Na tym etapie nie potrzebujemy kodu ani dokumentacji.

Administratorem danych jest Fencesec sp. z o.o. z siedzibą w Olsztynku. Dane z formularza wykorzystujemy do odpowiedzi na zapytanie, a po zaznaczeniu zgody także do wysyłania informacji o zmianach w przepisach. Szczegóły: polityka prywatności.

Źródła

  1. Rozporządzenie (UE) 2024/2847 (CRA): art. 2, 14, 54, 64, 69 ust. 3 i 71. eur-lex.europa.eu. Kara do 15 mln EUR lub 2,5% łącznego rocznego światowego obrotu z poprzedniego roku obrotowego dotyczy naruszeń zasadniczych wymagań (zał. I) oraz obowiązków producenta z art. 13 i 14; za inne naruszenia przewidziano niższe progi. Kwoty są maksymalne, a przepisy o karach ustanawia każde państwo członkowskie. Mikro- i małe przedsiębiorstwa nie podlegają karom za niedotrzymanie terminu 24-godzinnego wczesnego ostrzeżenia (art. 64 ust. 10). Ograniczenie lub zakaz udostępniania, wycofanie i odzyskanie produktu: art. 54.
  2. Komisja Europejska, Cyber Resilience Act, oraz wytyczne Komisji C(2026) 5252 z 27.07.2026. digital-strategy.ec.europa.eu
  3. Eurostat, statystyka strukturalna przedsiębiorstw za 2024 r.: w Polsce działało ok. 3,3 tys. firm produkujących komputery, elektronikę i optykę (C26) oraz ok. 2,5 tys. wydawców oprogramowania (J58.2). To liczba firm w tych branżach, a nie liczba firm objętych CRA. ec.europa.eu/eurostat
  4. CERT Polska, CRA: nowe obowiązki dla producentów oprogramowania, 25.05.2026. cert.pl